逆向任天堂 Switch 2 新进展:研究者靠 HDMI 画面“搬运”游戏运行内存数据
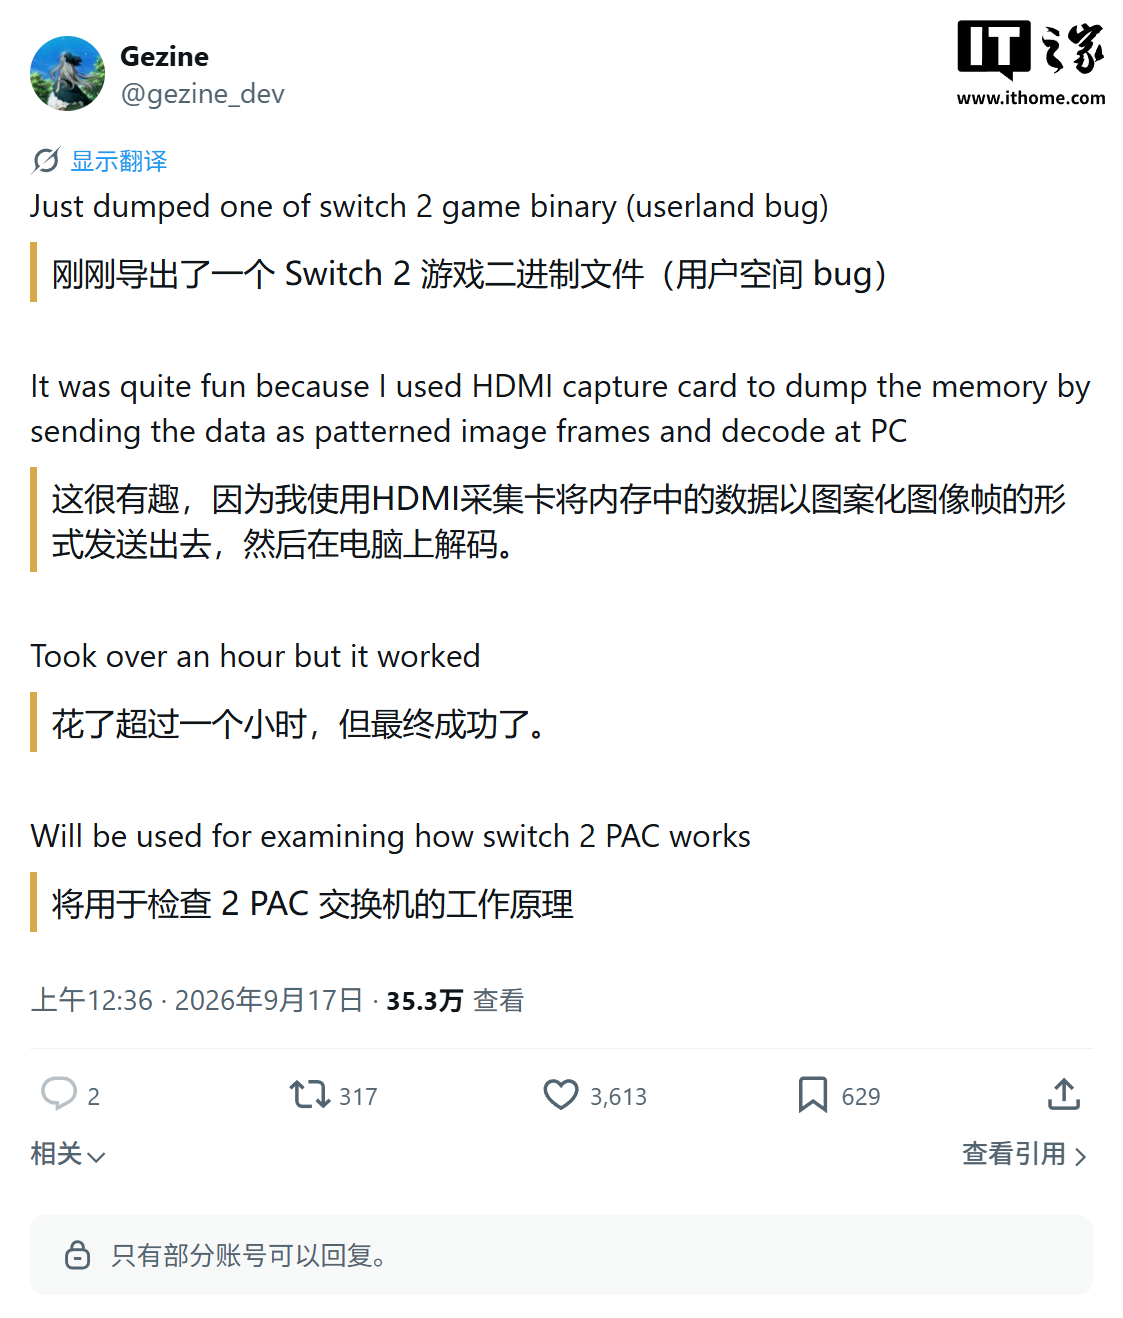
IT之家 9 月 18 日消息,安全研究员 @gezine_dev 昨日(9 月 17 日)在 X 平台发布推文,透露他利用一款 Switch 2 游戏自身的用户态(userland)Bug,成功将游戏运行期间内存中已就绪的可执行程序代码提取至电脑端。
IT之家对其推文内容进行了翻译,原文如下:
> 我刚刚通过一个用户态漏洞,成功将某款 Switch 2 游戏的运行时代码二进制文件转储了出来。 > > 这个过程的独特之处在于,我使用 HDMI 采集卡将内存中的数据以图案化的图像帧形式发送,随后在电脑上解码。 > > 整个过程耗时超过一小时,但最终取得了成功。
根据推文描述,@gezine_dev 利用该 Bug 在游戏进程内部读取了原本不应直接导出的内存内容。由于无法采用调试接口、文件系统导出等传统方式,他将每一批内存字节映射为屏幕上的像素、色块或图案。
随后,他通过 HDMI 采集设备获取视频帧,电脑端按照预定规则将像素重新还原为字节。经过多次显示、采集、拼接和校验,最终得到了可供逆向工程分析的二进制数据。
IT之家查阅公开资料显示,@gezine_dev 是 PlayStation 5 破解圈内知名的安全研究员,因挖掘 PlayStation 平台漏洞而声名鹊起。此次他公开了针对 Switch 2 的用户态(userland)Bug。
Gezine 曾在 2026 年 7 月公开过一个适用于 Switch 1 与 Switch 2 的用户态漏洞利用,其特点是不依赖于 WebKit 浏览器漏洞,可在离线环境下触发。
该利用基于 ARM64 的 ROP(Return-Oriented Programming)技术,能够在受限的用户进程空间中执行任意代码,从而在 Switch 2 上实现弹出错误信息等“可验证”的效果。
由于本次发现的是用户态 Bug,它允许在特定应用或进程的权限范围内运行自定义代码(例如加载 payload、修改应用行为、进行内存读写等)。然而,这并非内核漏洞,仍受系统沙箱和权限隔离限制,目前尚不足以实现完整的越狱或运行自制系统等功能。


